Token 权限清单——classic token 必须勾哪些 scope
最少三档 scope
手动创建 classic Token 时,PakePlus 最少需要以下 scope:
| scope | 作用 | 必需性 |
|---|---|---|
repo | Fork 模板仓库、操作仓库内文件 | 必需 |
workflow | 触发 GitHub Actions 编译流水线 | 必需 |
user | 读取 GitHub 个人信息(头像、昵称) | 可选 |
repo scope 展开
勾选 repo 会自动包含这些子 scope(不用单独勾):
repo:status— 读取仓库 commit 状态(编译结果反馈)repo_deployment— 读取部署状态public_repo— 操作公开仓库repo:invite— 仓库邀请权限security_events— 读取安全事件
用户只需要在 Tokens (classic) 创建页面勾选一个 repo 大框,子 scope 会自动全选。
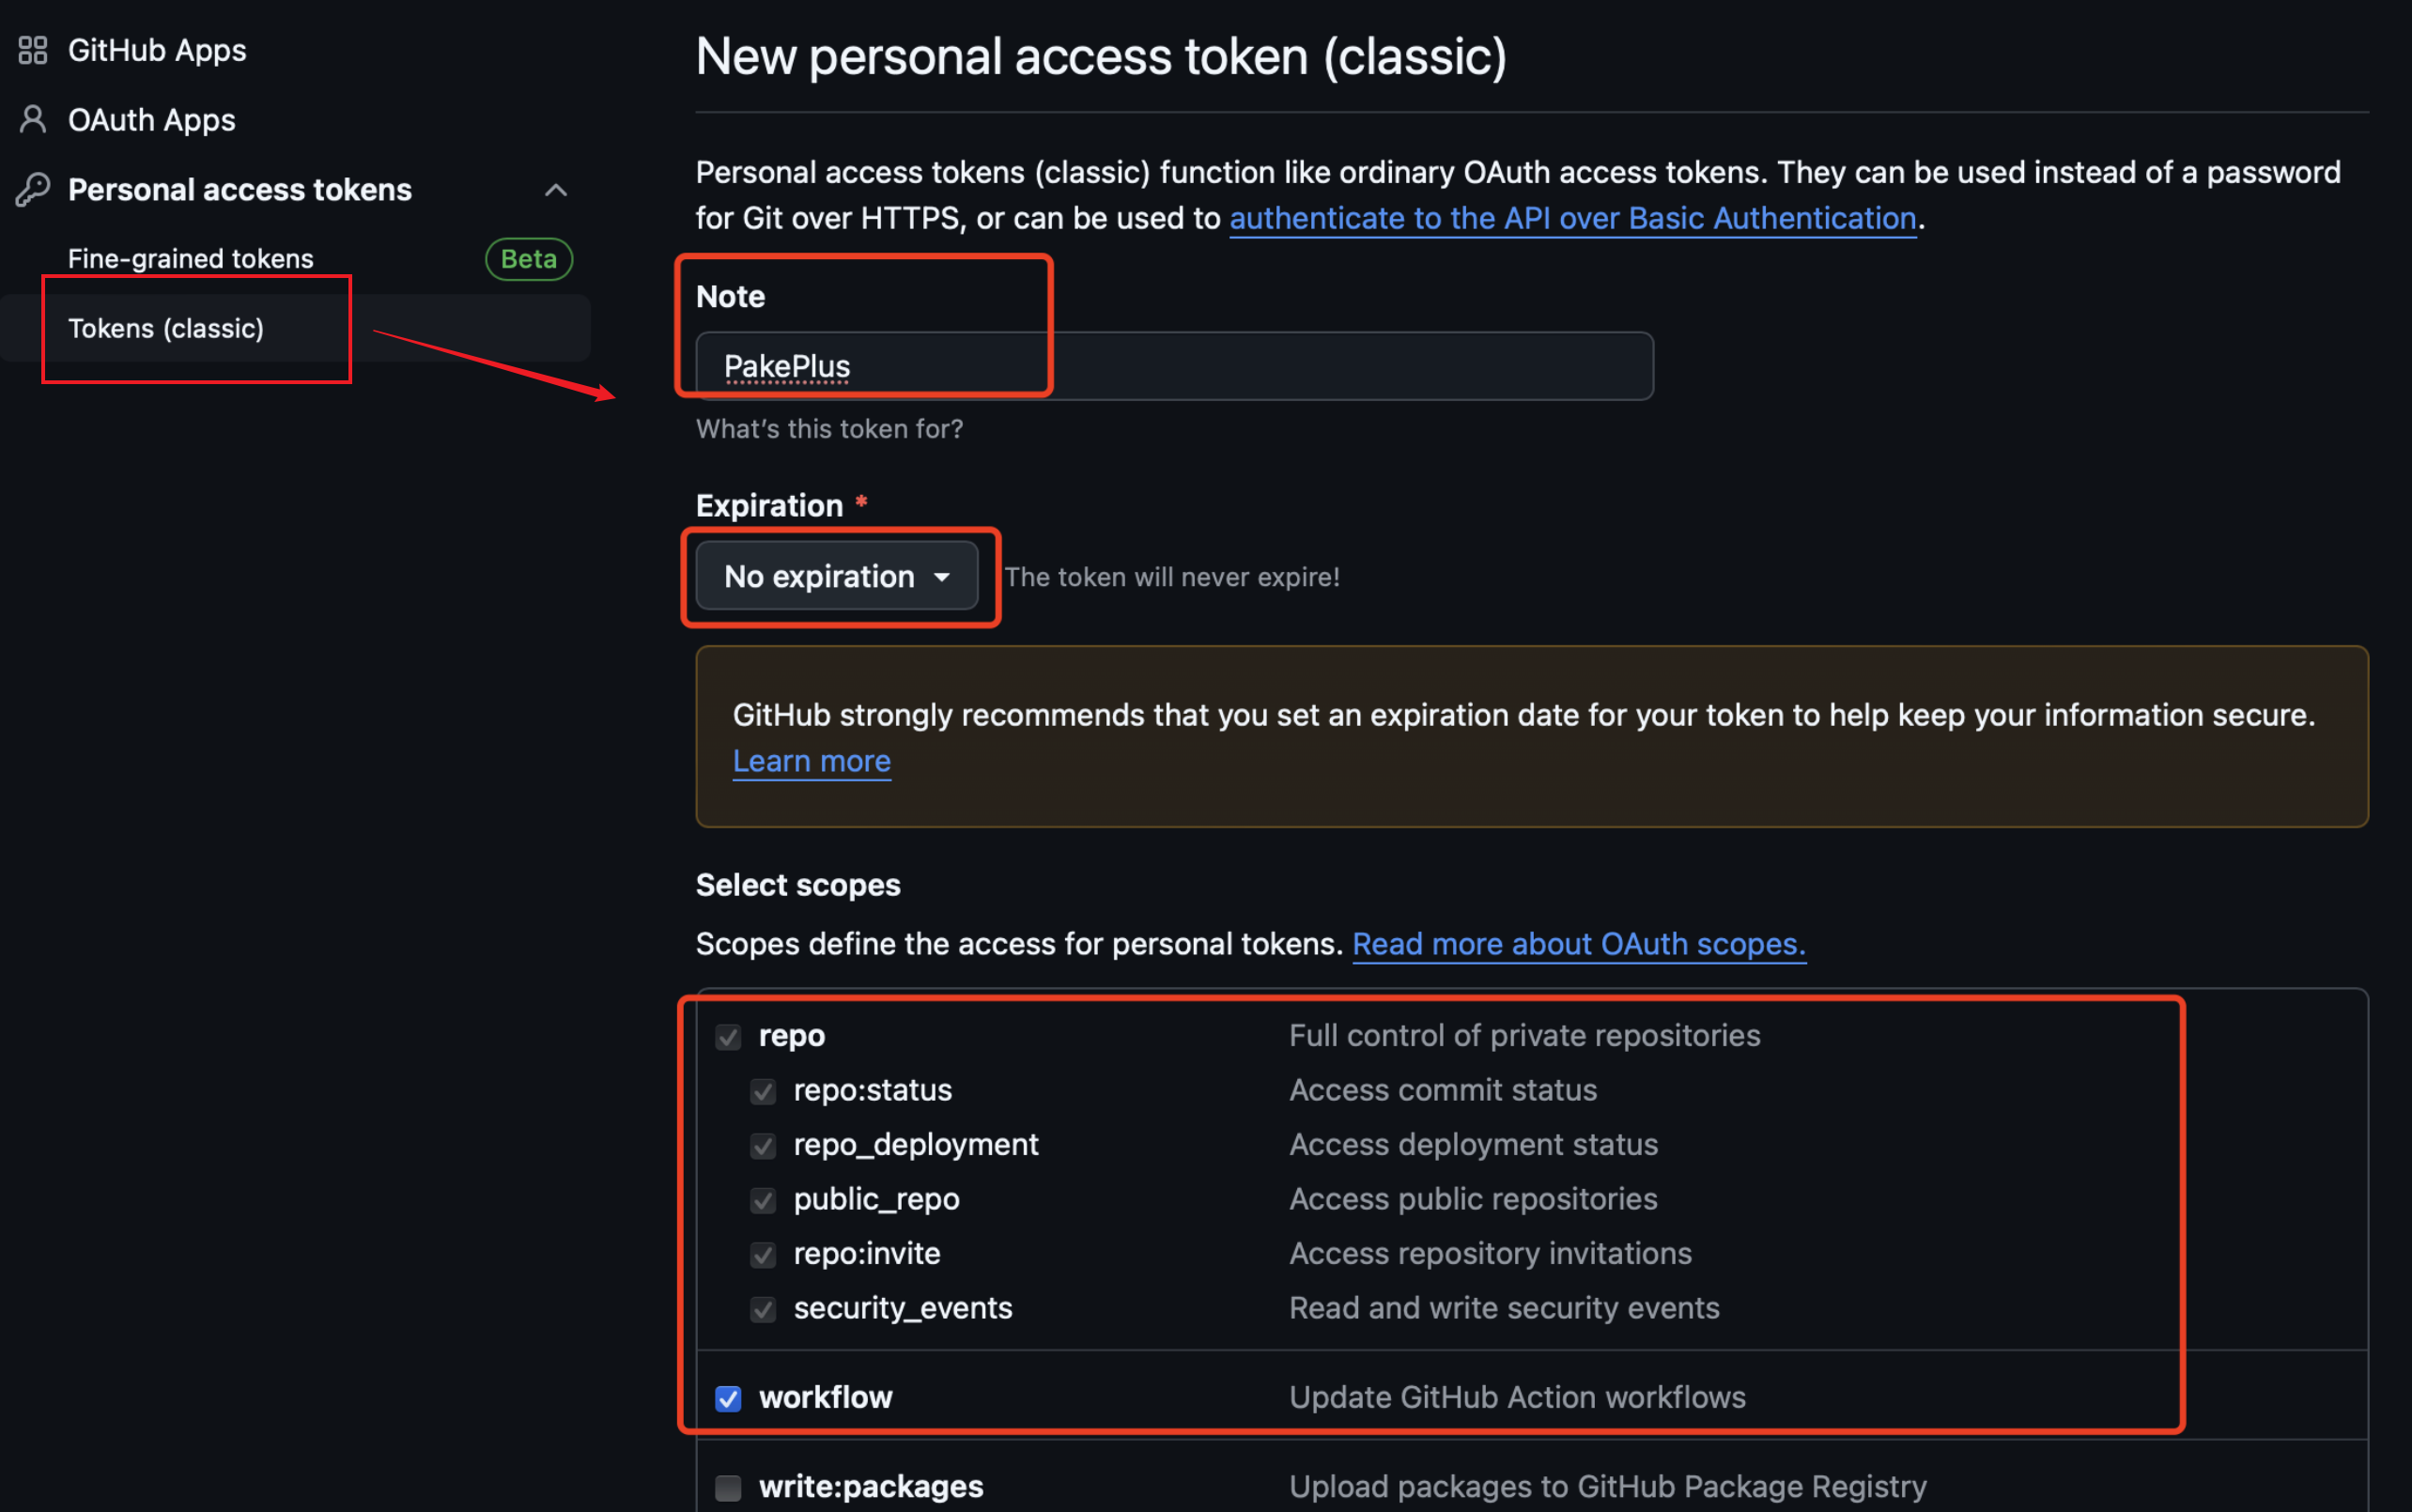
workflow scope 展开
workflow scope 的作用是:
- 更新 GitHub Action workflow 文件
- 触发 Actions 运行
- 读取运行状态和日志
PakePlus 云端打包的整个编译流程都靠 GitHub Actions 执行,没有 workflow scope 就无法打包。
user scope(可选)
user scope 用于:
- 读取 GitHub 用户名
- 读取 GitHub 头像 URL
- 读取主要邮箱(可选)
不勾 user 也能用 PakePlus,只是登录后个人信息面板里的头像和昵称可能显示不出来,或者需要手动填写。
哪些 scope 不需要
以下 scope 不需要勾选:
admin:org— 管理组织(PakePlus 不用)delete_repo— 删除仓库(PakePlus 不会删你的仓库)write:packages— 操作 GitHub Package Registry(PakePlus 不上传包)deployments— 部署管理issues/pull_requests— 问题和 PR 管理
创建 Token 的完整路径
- 打开 GitHub Personal Access Tokens (classic) 直达链接
- 点击 Generate new token → Generate new token (classic)
- Fill Note:
PakePlus(方便后续识别) - Expiration:按需(建议 90 天,或 No expiration)
- Scopes 区域:勾选
repo和workflow - 滚动到页面底部,点击 Generate token
- 立即复制 token 值(GitHub 只显示这一次)
权限粒度说明
为什么要用 classic token 而不是 fine-grained token?
- classic token:权限粗但简单,勾选几个大框就好。PakePlus 文档明确推荐用 classic token。
- fine-grained token(Beta):权限粒度更细但配置复杂,需要逐个仓库分配权限,目前 PakePlus 文档里没有相关说明。
如果你对权限有特别强的安全要求(比如担心 token 被滥用后影响整个 GitHub 账号的所有仓库),可以单独创建一个新的 GitHub 账号专门用于 PakePlus,把权限隔离在这个账号下。这是一种常见的安全实践。
Token 验证
在 PakePlus 设置中粘贴 Token 后,会进行:
- 有效性验证:GitHub API 是否能识别这个 token
- 权限检查:是否有足够的 scope
- fork 模板仓库:在你的 GitHub 账号下 fork PakePlus 的编译模板
- 初始化个人空间:准备好后续项目创建所需的基础仓库结构
整个过程约 20 秒(取决于 GitHub API 响应速度)。成功后 PakePlus 会提示 "Token 可用"。如果网络不好或 token 有问题,会卡在转圈或提示 Token 不可用。
过期后的处理
- classic token 如果设置了过期时间(比如 30 天、90 天),到期后 PakePlus 会在使用时提示 Token 不可用
- 过期后需要重新创建一个新 token,在 PakePlus 设置中粘贴新的
- 项目记录和 fork 仓库不会因为 token 过期而丢失——它们是你 GitHub 账号下的独立仓库,重新 token 授权后 PakePlus 还能继续操作它们